
Jeżeli dokumentacja i odpowiedzialności są nieuporządkowane, zacznij od przeglądu tego, co już istnieje. Wskaż właścicieli systemów i ustal, które dokumenty trzeba uzupełnić lub dostosować do pracy jednostki.
Sprawdź, jakie systemy są krytyczne, kto ma do nich dostęp, kto podejmuje decyzje przy incydencie i jak urząd ma wrócić do pracy po awarii. Zapisz brakujące ustalenia przed wyborem kolejnych działań.
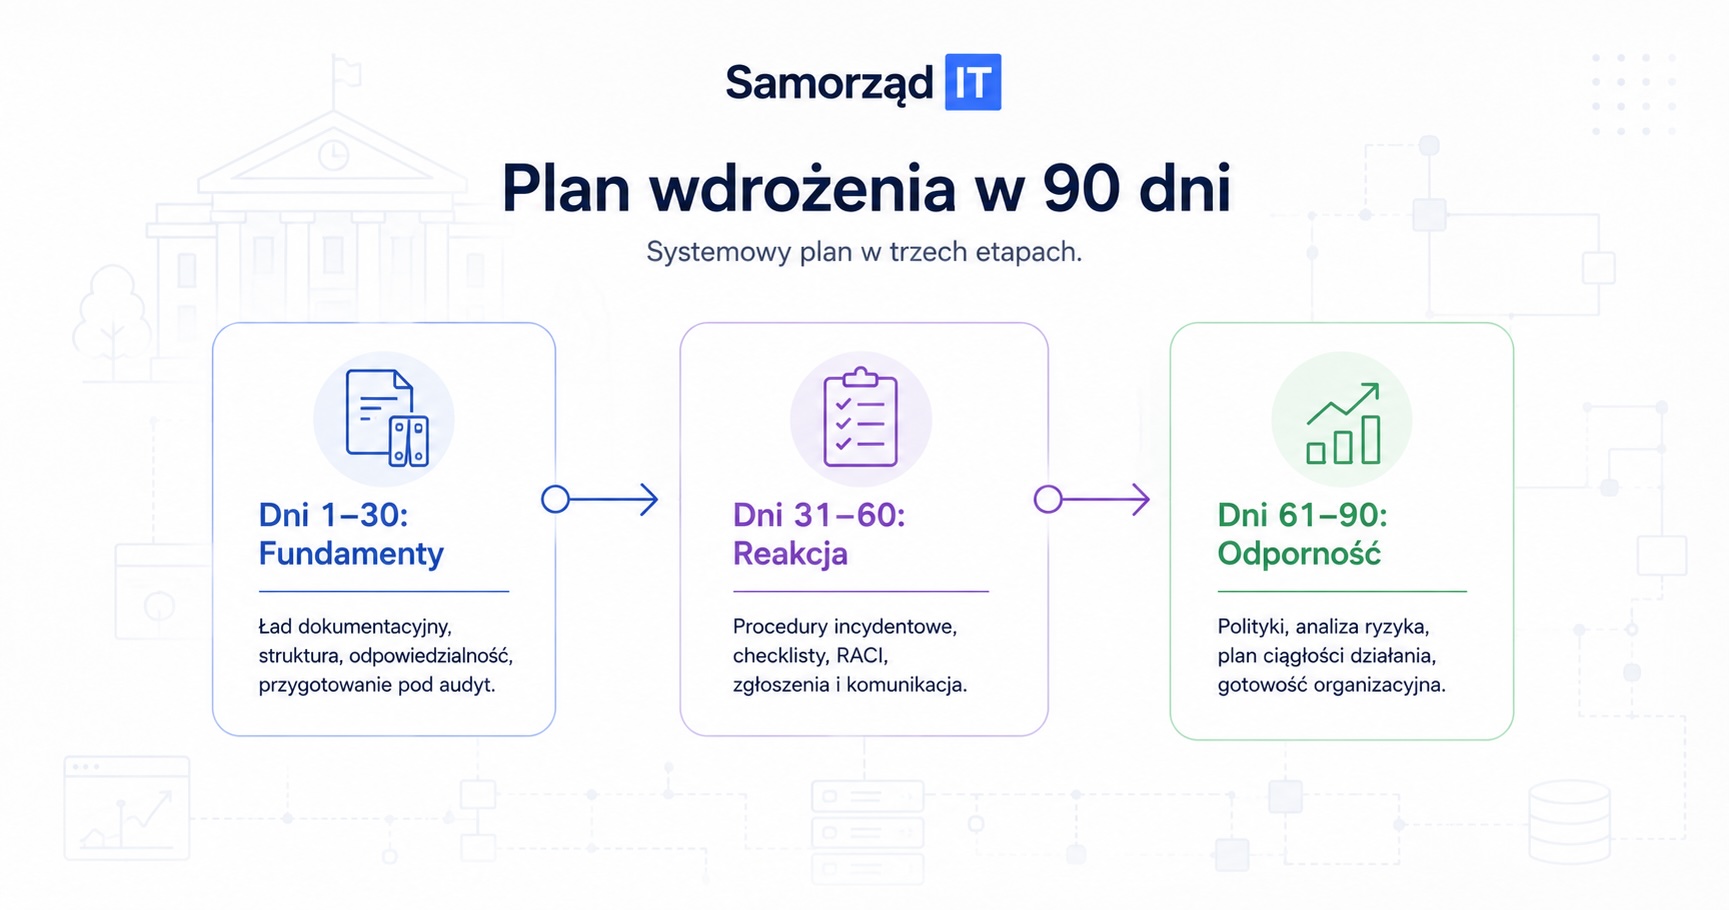
Plan 30–60–90 dni proponuje kolejność prac: uporządkowanie dokumentacji i odpowiedzialności, przygotowanie reakcji na incydent oraz sprawdzenie ciągłości usług.
Dlaczego warto myśleć etapami
Przy planowaniu uwzględnij czas zespołu, bieżące zadania oraz stan dokumentacji. Ustal zakres każdego etapu z osobami, które będą wykonywać i odbierać prace.
To orientacyjny podział prac. Dostosuj terminy do stanu dokumentacji, dostępności zespołu i zakresu usług swojej jednostki. W pierwszym etapie uzupełnij podstawowe ustalenia, w drugim przygotuj obsługę incydentów, a w trzecim sprawdź założenia ciągłości usług.
Plan obejmuje trzy filary SamorządIT: Ład dokumentacyjny, Reakcja na incydent i Gotowość organizacyjna.
Dni 1–30: Ład dokumentacyjny
Pierwszy miesiąc nie powinien zaczynać się od zakupu narzędzi. Powinien zaczynać się od odpowiedzi na proste pytania: co mamy, kto za to odpowiada i które usługi są krytyczne dla pracy jednostki.
Na tym etapie urząd powinien uporządkować rejestr systemów, podstawowe zasady dostępu, standard stacji i serwerów, konta administracyjne oraz minimalne wymagania wynikające z KRI. To jest fundament, bez którego dalsze działania będą improwizacją.
Cel do sprawdzenia po pierwszym etapie: jednostka wie, jakie systemy posiada, które z nich są najważniejsze, kto ma dostęp administracyjny i jakie podstawowe procedury powinny być aktualne.
Jeśli brakuje bazowych polityk i rejestrów, sprawdź M05 — Podstawy KRI. Moduł obejmuje aktywa IT, dostęp, backup, pracę zdalną i rejestr systemów. Jeśli trzeba ustalić standard konfiguracji stacji i serwerów, sprawdź M01 — Minimalny standard stacji i serwera. Przy brakach w ewidencji i przeglądach kont administracyjnych sprawdź M02 — Konta uprzywilejowane i techniczne.
Najważniejsze działania w tym etapie:
Spisać systemy i usługi krytyczne, takie jak system finansowo-księgowy, podatki, ePUAP, system obiegu dokumentów, poczta i usługi dziedzinowe.
Wskazać właścicieli systemów i osoby odpowiedzialne za decyzje techniczne.
Zweryfikować konta administracyjne, konta techniczne i dostępy dostawców.
Uporządkować podstawowe procedury KRI.
Sprawdzić, czy backup istnieje nie tylko „w teorii”, ale jest opisany i przypisany do konkretnych systemów.
Wynik etapu sprawdź w rejestrze systemów, wykazie dostępów i zaktualizowanych procedurach.
Dni 31–60: Reakcja na incydent
Drugi miesiąc powinien odpowiedzieć na pytanie: co robimy, gdy coś się stanie?
Przed incydentem ustal, kto klasyfikuje zdarzenie, informuje kierownictwo, kontaktuje się z dostawcą, zbiera dowody i podejmuje decyzję o odłączeniu systemu od sieci.
W praktyce incydent nie czeka na idealny moment. Może pojawić się jako podejrzany e-mail, zaszyfrowany folder, niedostępny system, nietypowe logowanie albo zgłoszenie od pracownika. Bez procedury każda osoba działa inaczej. To zwiększa ryzyko błędu i utraty dowodów.
Cel do sprawdzenia po drugim etapie: jednostka ma prostą procedurę obsługi incydentu, kartę zdarzenia, rejestr incydentów, podstawową ścieżkę eskalacji i wskazane osoby odpowiedzialne.
Jeśli brakuje wspólnego sposobu zgłoszenia, klasyfikacji i zapisu zdarzenia, sprawdź M06 — Obsługa incydentów cyberbezpieczeństwa. Moduł zawiera kartę zdarzenia, rejestr incydentów i playbooki. Jeśli trzeba przypisać role, zastępstwa i ścieżkę eskalacji, sprawdź M07 — Organizacja zespołu reagowania, który obejmuje RACI, komunikację kryzysową i współpracę z dostawcami.
W tym etapie nie chodzi o stworzenie rozbudowanego centrum operacyjnego. Chodzi o to, żeby przy pierwszych 30 minutach incydentu urząd nie działał na pamięć.
Najważniejsze działania w tym etapie:
Przygotować jedną ścieżkę zgłaszania podejrzanych zdarzeń.
Ustalić, kto klasyfikuje zdarzenie jako incydent.
Wdrożyć kartę incydentu i rejestr incydentów.
Opisać, kiedy informowane jest kierownictwo, IOD, dostawca IT lub zewnętrzne podmioty.
Ustalić podstawowe działania techniczne: izolacja komputera, zabezpieczenie logów, blokada konta, zmiana haseł, kontakt z serwisem.
Przejdź procedurę z osobami odpowiedzialnymi za decyzje i zapisz ustalenia, których nie potrafiły potwierdzić.
Dni 61–90: Gotowość organizacyjna
Trzeci miesiąc powinien przenieść uwagę z samej reakcji na pytanie: czy urząd jest w stanie wrócić do pracy?
Backup jest ważny, ale backup nie jest planem ciągłości działania. Sama informacja, że kopia zapasowa „się robi”, nie wystarcza. Jednostka musi wiedzieć, które systemy odtwarza jako pierwsze, ile czasu może nie działać dana usługa, kto podejmuje decyzję o trybie awaryjnym i jak urząd obsłuży mieszkańców, gdy systemy będą niedostępne.
Cel do sprawdzenia po trzecim etapie: jednostka ma uporządkowane priorytety usług, podstawowy plan ciągłości działania IT, procedurę odtworzenia i minimalny monitoring zdarzeń.
Jeśli brakuje priorytetów odtwarzania i planu pracy przy niedostępności systemów, sprawdź M10 — Ciągłość działania IT. Moduł obejmuje uproszczoną analizę wpływu na działalność, BCP/DR, priorytety, RPO/RTO, zależności usług i procedury obejściowe. Jeśli trzeba ustalić źródła logów, obsługę alertów i ich przekazywanie do procesu incydentowego, sprawdź M14 — Monitoring i wykrywanie zagrożeń.
Na tym etapie urząd powinien też zacząć patrzeć na dostawców. Jeżeli system dziedzinowy, poczta, hosting, serwis sprzętu lub kopie zapasowe zależą od zewnętrznej firmy, odpowiedzialność nie znika. Trzeba wiedzieć, kto ma dostęp, na jakich zasadach, w jakim czasie reaguje i jakie są punkty kontaktowe. Do tego służy M11 — Dostawcy i łańcuch dostaw IT.
Najważniejsze działania w tym etapie:
Wskazać systemy, które muszą wrócić jako pierwsze.
Określić minimalne czasy odtworzenia dla usług krytycznych.
Sprawdzić, czy kopie zapasowe da się realnie odtworzyć.
Przygotować procedury obejściowe na czas niedostępności systemów.
Uporządkować kontakty do dostawców i zasady dostępu serwisowego.
Wdrożyć podstawowe monitorowanie zdarzeń, przynajmniej dla krytycznych systemów i kont administracyjnych.
Zapisz wynik testu odtworzenia oraz decyzje o poprawkach planu i procedur obejściowych.
Jak sprawdzić wynik zaplanowanych prac
Zakres odbioru ustal dla swojej jednostki przed rozpoczęciem prac. Poniższa lista dotyczy podstaw opisanych w planie.
Przy każdym elemencie wskaż właściciela i sposób potwierdzenia wykonania.
Sprawdź, które z poniższych elementów są aktualne, a które wymagają dalszych prac:
– aktualny rejestr podstawowych systemów i usług,
– opisane odpowiedzialności,
– uporządkowane konta uprzywilejowane,
– podstawowe procedury KRI,
– procedurę obsługi incydentu,
– kartę i rejestr incydentów,
– wskazane osoby do eskalacji,
– plan ciągłości działania IT dla najważniejszych usług,
– przetestowane założenia odtworzenia,
– minimalny monitoring zdarzeń.
Przy każdym elemencie zapisz datę sprawdzenia, dowód wykonania oraz decyzję o dalszym działaniu.
Sprawdź zależności przed kolejnym wdrożeniem
Przed zakupem narzędzia, audytem lub zmianą polityki sprawdź, czy określono odpowiedzialność i sposób użycia wyniku. Pojedyncze działanie powinno mieć miejsce w uzgodnionym planie.
Sprawdź, czy w planie nie brakuje powiązań między zadaniami:
– wdrażanie monitoringu bez procedury reakcji,
– tworzenie planu ciągłości bez inwentaryzacji systemów,
– aktualizacja polityki bezpieczeństwa bez kontroli kont uprzywilejowanych,
– opieranie bezpieczeństwa na dostawcy bez kontroli jego dostępów,
– traktowanie backupu jako dowodu odporności.
Jeśli podstawowe ustalenia nie są jeszcze gotowe, zacznij od Ładu dokumentacyjnego. Następnie przygotuj Reakcję na incydent i rozwijaj Gotowość organizacyjną. Wykorzystaj istniejące dokumenty tam, gdzie odpowiadają aktualnej pracy jednostki.
Od czego zacząć
Jeżeli brakuje podstawowych rejestrów i zasad dostępu, zacznij od Filaru I: Ład dokumentacyjny. Sprawdź zakres odpowiednich modułów: M05 — Podstawy KRI, M01 — Minimalny standard stacji i serwera oraz M02 — Konta uprzywilejowane i techniczne.
Jeżeli urząd ma już podstawową dokumentację, ale nie ma jasnej reakcji na incydent, właściwym kolejnym krokiem będzie M06 — Obsługa incydentów cyberbezpieczeństwa.
Jeżeli największym problemem jest awaria, ransomware, brak testów odtworzenia lub niepewność dotycząca pracy urzędu po utracie systemów, naturalnym kierunkiem będzie M10 — Ciągłość działania IT.
Wybierz jeden brak z przeglądu, przypisz właściciela i ustal, po czym poznasz wykonanie zadania. Dopiero wtedy dobierz zakres następnego etapu.