
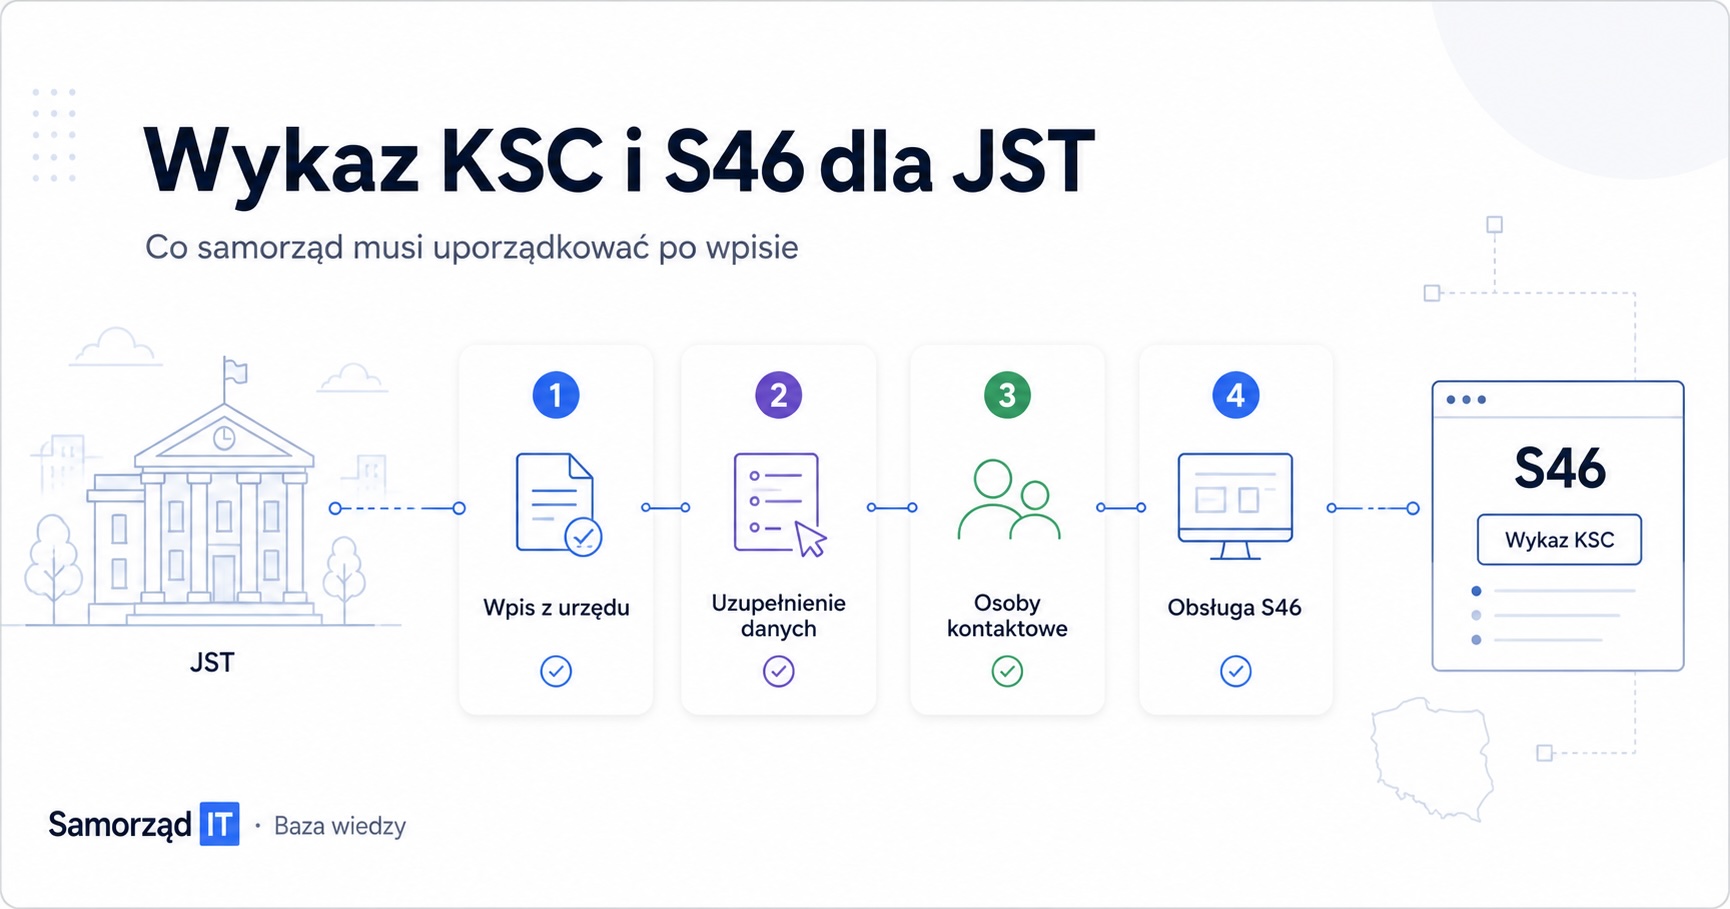
Wykaz KSC — co faktycznie zmienia się dla samorządu?
Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa porządkuje sposób, w jaki państwo komunikuje się z podmiotami objętymi obowiązkami cyberbezpieczeństwa. W centrum tego modelu znajduje się Wykaz KSC prowadzony w ramach Systemu S46.
Wykaz KSC służy rejestracji i aktualizacji danych podmiotu. S46 Cyber Hub jest odrębną aplikacją do współpracy z CSIRT i organami właściwymi, w tym zgłaszania incydentów i odbierania ostrzeżeń. Wpis do Wykazu umożliwia uzyskanie dostępu do Cyber Hub: objaśnienie MC dotyczące obu aplikacji.
Dla JST to nie jest wyłącznie sprawa informatyka. Dane do Wykazu dotyczą organizacji, odpowiedzialności, kontaktów, infrastruktury i decyzji kierownika jednostki. Dlatego ten proces powinien być obsłużony wspólnie przez kierownictwo, IT, osobę koordynującą cyberbezpieczeństwo, IOD oraz — jeśli urząd korzysta z outsourcingu — dostawcę IT.
Najważniejsze: JST zwykle nie zaczyna od samorejestracji
W komunikatach o KSC łatwo skupić się na terminie 7 maja 2026 r., bo tego dnia uruchomiono możliwość samodzielnego wpisu do Wykazu. Trzeba jednak rozróżnić dwa tryby.
Podmioty publiczne są wpisywane z urzędu przez Ministra Cyfryzacji. Po wpisie otrzymują zawiadomienie i wezwanie do uzupełnienia danych. Termin wynosi 6 miesięcy od doręczenia wezwania, a nie od końca samorejestracji. Sprawdź instrukcję MC dla podmiotów wpisanych z urzędu.
Drugi tryb to samorejestracja podmiotów kluczowych i ważnych, które nie podlegają wpisowi z urzędu. Termin 3 października 2026 r. dotyczy podmiotów spełniających kryteria 3 kwietnia 2026 r.: komunikat MC o terminie samorejestracji. Status jednostki organizacyjnej lub spółki komunalnej oceń osobno według przesłanek objęcia KSC.
Wniosek dla urzędu jest prosty: najpierw sprawdzić, czy jednostka została wpisana z urzędu albo otrzymała wezwanie. Dopiero potem oceniać, czy konieczna jest inna ścieżka działania.
Co urząd powinien przygotować do Wykazu KSC?
Na poziomie praktycznym urząd powinien przygotować zestaw danych i decyzji organizacyjnych. Nie warto robić tego ostatniego dnia, bo część informacji wymaga współpracy kilku osób.
Do przygotowania są przede wszystkim:
dane identyfikacyjne jednostki: nazwa, NIP, REGON, adres;
dane kierownika podmiotu albo osoby upoważnionej;
administrator konta w Systemie S46;
osoby kontaktowe odpowiedzialne za kontakt w sprawach KSC;
dane adresowe, e-mail, telefon, adres do e-Doręczeń;
zakresy publicznych adresów IP;
domeny internetowe używane przez jednostkę;
informacje o dostawcach usług zarządzanych, jeżeli jednostka z nich korzysta.
Przy zbieraniu danych korzystaj z aktualnego formularza i instrukcji uzupełnienia danych po wezwaniu. Ustal, kto sprawdza ich poprawność, kto utrzymuje kontakty i kto aktualizuje dane po zmianie infrastruktury lub dostawcy.
Jeżeli brakuje bazowych polityk i rejestrów, sprawdź zakres M05 Podstawy KRI. Moduł zawiera materiały dotyczące aktywów IT, dostępu, backupu, pracy zdalnej i rejestru systemów. Dobierz go do braków jednostki, także przy zewnętrznej obsłudze IT.
System S46 wymaga nie tylko konta, ale procesu
Samo konto w systemie nie rozwiązuje problemu. Po wpisie urząd musi wiedzieć, kto odbiera komunikaty, kto klasyfikuje zdarzenia, kto kontaktuje się z CSIRT, kto informuje kierownictwo i kto dokumentuje decyzje.
To jest moment, w którym samorząd powinien uporządkować obsługę incydentów. Jeżeli w urzędzie nie ma jasnego procesu zgłoszenia, klasyfikacji i eskalacji, to System S46 stanie się kolejnym kanałem, który „ktoś musi obsłużyć”. A w incydencie takie podejście kończy się chaosem.
Dlatego z perspektywy JST szczególnie ważny jest M06 Obsługa incydentów cyberbezpieczeństwa. Moduł obejmuje zgłoszenie, klasyfikację, kartę zdarzenia, rejestr incydentów i playbooki. Jego celem jest sprawna obsługa incydentu od zgłoszenia do decyzji.
Jeżeli problemem jest brak podziału odpowiedzialności, warto dołożyć M07 Organizacja zespołu reagowania. Ten moduł porządkuje RACI, eskalację, komunikację kryzysową, współpracę z dostawcami i wariant małej jednostki, gdzie jedna osoba pełni kilka ról.
Najważniejsze terminy dla JST
Stan na 1 października 2026 r.
3 kwietnia 2027 r.: wdrożenie obowiązków i rozpoczęcie korzystania z S46 przez podmioty spełniające kryteria 3 kwietnia 2026 r.
3 kwietnia 2028 r.: pierwszy audyt nowych podmiotów kluczowych, które wcześniej nie były operatorami usług kluczowych. Dotychczasowi operatorzy zachowują trzyletni cykl audytów.
Zakres tych dat opisuje harmonogram Ministerstwa Cyfryzacji. Tryb wpisu oraz termin uzupełnienia danych ustal według zasad opisanych wyżej.
Wykaz KSC ujawnia problem dostawców
Wiele JST opiera część bezpieczeństwa na dostawcach: serwisie systemów dziedzinowych, hostingu, integratorze, firmie od infrastruktury, operatorze usług chmurowych albo zewnętrznym informatyku. To normalne. Problem zaczyna się wtedy, gdy urząd nie ma opisanych zasad dostępu, obowiązków zgłaszania incydentów, zakresu odpowiedzialności i prawa do weryfikacji.
Nowy model KSC wzmacnia znaczenie łańcucha dostaw. Urząd powinien wiedzieć, którzy dostawcy mają dostęp do systemów, danych, kont administracyjnych i usług krytycznych. Powinien też mieć w umowach zapisy dotyczące zgłaszania incydentów, bezpieczeństwa dostępu, podwykonawców, aktualizacji i odpowiedzialności.
Tutaj naturalnym modułem jest M11 Dostawcy i łańcuch dostaw IT. Jego celem jest kontrola ryzyka dostawców i usług zewnętrznych: ocena dostawców, dostęp serwisowy, podwykonawcy oraz nadzór nad łańcuchem dostaw.
Jeżeli urząd dopiero kupuje nowe rozwiązania, warto połączyć to z M12 Cyberbezpieczeństwo w zamówieniach publicznych. Ten moduł pomaga wymagać cyberbezpieczeństwa już na etapie OPZ, SWZ, oceny ofert i odbioru, zamiast próbować dopisywać wymagania po podpisaniu umowy.
Co powinien zrobić wójt, burmistrz albo sekretarz?
Nie musi znać szczegółów technicznych S46. Musi dopilnować, żeby jednostka miała właściciela procesu.
Minimalna decyzja organizacyjna powinna brzmieć: kto odpowiada za uzupełnienie danych w Wykazie, kto jest administratorem konta, kto odbiera komunikaty, kto zgłasza incydenty, kto dokumentuje decyzje i kto raportuje stan przygotowania kierownictwu.
Jeżeli tych odpowiedzi nie ma, to urząd nie ma jeszcze procesu. Ma tylko obowiązek.
W SamorządIT taki porządek wynika z architektury systemu: kierownik jednostki akceptuje ryzyka wysokie, wyjątki i kierunki działań, koordynator cyber odpowiada za governance i spójność systemu, ASI lub IT za wykonanie techniczne, IOD za obszar danych osobowych, a właściciele procesów i usług za skutki przerw w działaniu usług.
Od czego zacząć w praktyce?
Najrozsądniejsza ścieżka dla JST wygląda tak:
Sprawdź, czy urząd został wpisany do Wykazu z urzędu albo czy otrzymał wezwanie do uzupełnienia danych.
Wyznacz osobę odpowiedzialną za obsługę konta i osoby kontaktowe.
Zbierz domeny, publiczne adresy IP, dane kontaktowe i informacje o dostawcach.
Uporządkuj podstawowe rejestry i polityki.
Przygotuj proces obsługi incydentów.
Zweryfikuj umowy z dostawcami IT.
Zaplanuj wdrożenie SZBI i audyt.
Jeżeli jednostka zaczyna od zera, najpierw warto oprzeć się na minimum: M05 Podstawy KRI, M01 Minimalny standard stacji i serwera, M02 Konta uprzywilejowane i techniczne, M06 Obsługa incydentów cyberbezpieczeństwa oraz M14 Monitoring i wykrywanie zagrożeń. To odpowiada rekomendowanemu baseline JST w SamorządIT.
Podsumowanie
Wykaz KSC nie jest osobnym, technicznym zadaniem do „odhaczenia” przez informatyka. To punkt startowy do uporządkowania odpowiedzialności za cyberbezpieczeństwo w urzędzie.
Dla JST najważniejsze są dziś trzy rzeczy: sprawdzić tryb wpisu, przygotować dane i zbudować proces działania po wpisie. Jeżeli urząd wie, kto odpowiada za dane w Wykazie, kto odbiera komunikaty, kto zgłasza incydenty i kto nadzoruje dostawców, wtedy System S46 staje się narzędziem pracy. Jeżeli tego nie ma, staje się kolejnym źródłem ryzyka.
SamorządIT porządkuje ten proces modułowo: od podstawowej dokumentacji i ról, przez obsługę incydentów, po dostawców, zamówienia publiczne i system zarządzania bezpieczeństwem informacji. Dzięki temu JST nie musi zaczynać od pustej kartki.
Źródła i zakres zaleceń
Sprawdzenie źródeł: 1 października 2026 r. Tryby wpisu, działanie aplikacji i terminy oparto na podlinkowanych materiałach MC. Organizacja pracy i dobór modułów są zaleceniami autora. Zakup materiałów nie potwierdza gotowości jednostki ani wykonania obowiązków KSC.