
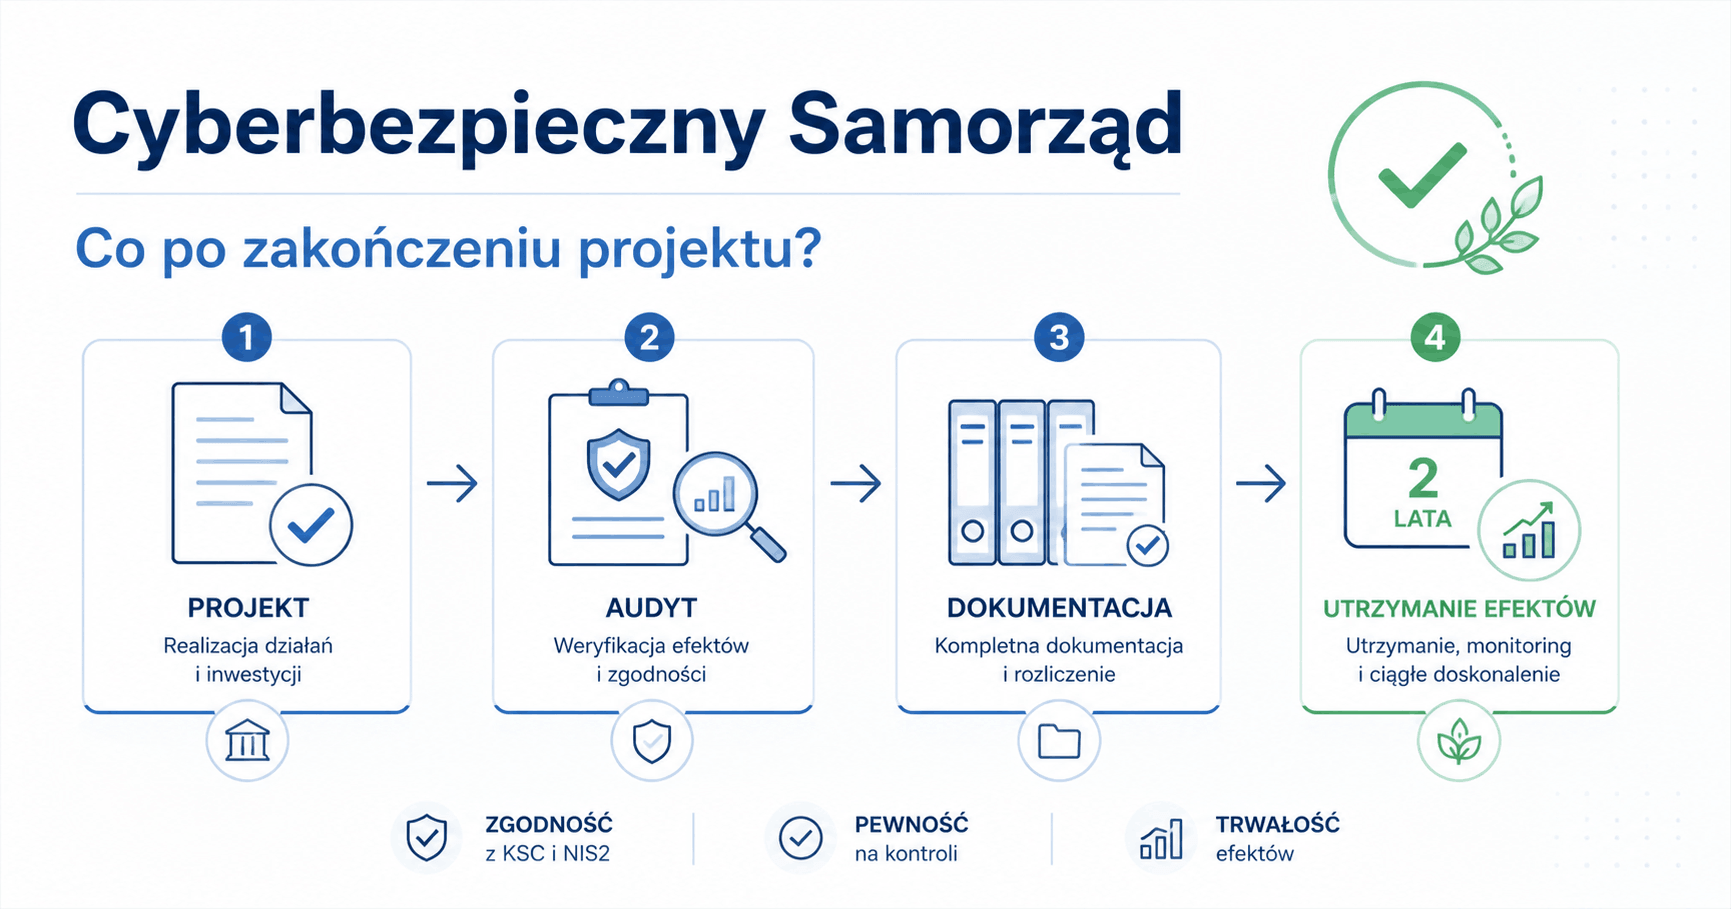
Po zakończeniu zakupów przygotuj rozliczenie, przypisz odpowiedzialność za utrzymanie efektów i sprawdź terminy w umowie. Odbiór sprzętu, koniec realizacji i zatwierdzenie rozliczenia to odrębne zdarzenia.
Ten przewodnik porządkuje najważniejsze kwestie: dokumenty, audyt, trwałość projektu, koszty po zakończeniu grantu i praktyczną checklistę dla urzędu.
1. Najpierw dokumenty: ankieta, audyt i rozliczenie
Po zakończeniu działań projektowych JST powinna mieć uporządkowaną dokumentację potwierdzającą, co zostało wdrożone, kiedy, przez kogo i jaki efekt osiągnięto.
Raport z audytu i ankietę dojrzałości dołącz do rozliczenia zgodnie z regulaminem konkursu, § 4 ust. 9. Pozostałe dokumenty dobierz do zakresu projektu i umowy. Sprawdź w szczególności:
ankieta dojrzałości cyberbezpieczeństwa,
raport z audytu,
dokumenty potwierdzające odbiór sprzętu i usług,
faktury i potwierdzenia płatności,
umowy użyczenia sprzętu dla jednostek podległych, jeżeli sprzęt został im przekazany,
procedury i rejestry potwierdzające, że wdrożone rozwiązania są realnie używane.
W praktyce problem nie polega tylko na tym, żeby „mieć dokumenty”. Problem polega na tym, żeby dokumentacja była spójna. Ankieta, audyt, faktury, protokoły odbioru i procedury powinny opowiadać tę samą historię: co JST kupiła, po co to zrobiła i jak utrzymuje efekt projektu.
Jeżeli urząd nie ma jeszcze uporządkowanego minimum dokumentacyjnego, dobrym punktem wyjścia jest moduł Podstawy KRI, który porządkuje polityki bazowe, dostępy, backup, aktywa i rejestr systemów.
2. Audyt SZBI: nie tylko formalność
Regulamin, § 3 ust. 3 i 4 wymaga audytu wdrożonego SZBI/SBI oraz podpisanego raportu. Ankieta dojrzałości nie zastępuje audytu. Poniższe pytania pomagają zebrać informacje; zakres oceny ustal według dokumentacji konkursowej.
Audyt powinien odpowiedzieć na proste pytania:
Czy JST ma aktualne procedury?
Czy wiadomo, kto odpowiada za bezpieczeństwo informacji?
Czy są rejestry aktywów, dostępów, backupów i incydentów?
Czy wdrożone rozwiązania są utrzymywane, czy tylko kupione?
Czy jednostki podległe zostały objęte procesem, jeśli korzystały z grantu?
To szczególnie ważne w przypadku szkół, CUW, bibliotek, ośrodków pomocy społecznej i innych jednostek organizacyjnych. Jeżeli były ujęte w projekcie, nie powinny być pominięte przy dokumentacji i audycie.
Audyt może wykonać audytor zewnętrzny z wymaganym certyfikatem albo audytor wewnętrzny spełniający warunki kwalifikacji z regulaminu. Szczegóły wyjaśnia FAQ CPPC, pytanie 99. Samo zatrudnienie w JST nie wystarcza. Dopuszczenie audytu wewnętrznego nie przesądza kwalifikowalności jego kosztu; sprawdź umowę i dokumentację konkursową.
3. Trwałość projektu: sprzęt to za mało
Wzór umowy z 16 czerwca 2026 r., § 13 przewiduje utrzymanie i monitorowanie efektów przez minimum 2 lata od zakończenia projektu. Oddziel ten okres od trwałości projektu, jeśli ma zastosowanie, oraz od przechowywania dokumentacji. Terminy sprawdź w swojej umowie.
JST powinna utrzymać efekt, który zadeklarowała w projekcie. Obejmuje to sprzęt, licencje, procedury, poziom organizacyjny, kompetencje i sposób zarządzania bezpieczeństwem.
Ryzyko pojawia się wtedy, gdy po zakończeniu projektu:
wygasają licencje i nikt nie planuje ich odnowienia,
odchodzi osoba odpowiedzialna za cyberbezpieczeństwo,
procedury nie są aktualizowane,
rejestry przestają być prowadzone,
jednostki podległe korzystają ze sprzętu bez zasad i umów,
wdrożony system nie jest monitorowany ani testowany.
Bez aktualizacji, przeglądów i przypisanej odpowiedzialności zakupione rozwiązania mogą przestać spełniać swoją funkcję. Zapisz ryzyka utrzymania i sposób ich ograniczenia.
Jako zalecenie organizacyjne proponujemy kwartalny przegląd rejestrów, dostępów, backupów, licencji, incydentów i zaleceń z audytu. Dostosuj częstotliwość do ryzyka i wymagań jednostki. Materiały do nadzoru nad ryzykiem, audytami i decyzjami kierownictwa zawiera moduł System zarządzania bezpieczeństwem informacji.
4. Koszty po projekcie: co zostaje po stronie JST
Grant pomaga sfinansować określone zakupy i działania, ale nie zwalnia JST z planowania kosztów utrzymania.
Po zakończeniu projektu sprawdź, które elementy wymagają własnego budżetu. Sprawdź w szczególności:
odnowienia licencji,
maintenance i wsparcie producenta,
aktualizacje systemów,
przeglądy techniczne,
testy backupu i odtworzenia,
szkolenia uzupełniające,
obsługa sprzętu przekazanego jednostkom podległym,
prace modernizacyjne w serwerowni lub sieci lokalnej.
Oceń każdy koszt według umowy i schematu grantowego z 16 czerwca 2026 r.. Potrzeba techniczna nie przesądza możliwości rozliczenia. Dotyczy to także prac w serwerowni, zasilania, okablowania i zabezpieczeń pomieszczeń.
Regulamin, § 3 ust. 10 i 11 ogranicza okres realizacji i kwalifikowalności najpóźniej do 30 września 2026 r.; umowa może przewidywać krótszy termin. Wydatki obejmujące dłuższy okres rozlicza się proporcjonalnie. Sprawdź także warunki konkretnej kategorii kosztu.
FAQ CPPC, pytanie 103 wskazuje osobną regułę gwarancji środków trwałych: do 2 lat od zatwierdzenia rozliczenia, z proporcjonalnym wyłączeniem dalszego okresu. Standardowa gwarancja w cenie urządzenia może obejmować dłuższy czas. Ta odpowiedź nie przesądza rozliczenia wszystkich licencji i usług utrzymania.
Brak budżetu na odnowienia lub wsparcie może ograniczyć działanie wdrożonego rozwiązania. Przed końcem umów ustal koszt, termin i osobę odpowiedzialną za dalszą obsługę.
5. Zamówienia i zmiany: dokumentuj decyzje
W trakcie projektu mogły pojawić się zmiany: inny zakres zakupu, przesunięcia między kategoriami wydatków, aktualizacja potrzeb po audycie lub rezygnacja z części pierwotnych założeń.
Sama zmiana nie musi być problemem. Problemem jest brak uzasadnienia.
Każda istotna decyzja powinna mieć ślad: notatkę, akceptację, odniesienie do wskaźników, protokół, korespondencję lub aktualizację dokumentacji projektowej. Przy kontroli ważne będzie nie tylko to, co kupiono, ale dlaczego właśnie to rozwiązanie było zasadne.
To samo dotyczy kolejnych postępowań zakupowych po zakończeniu programu. Jeżeli urząd kupuje nowe rozwiązania IT, wymagania bezpieczeństwa powinny pojawiać się już w OPZ, SWZ, kryteriach odbioru i umowie. Pomaga w tym moduł Cyberbezpieczeństwo w zamówieniach publicznych, który porządkuje wymagania bezpieczeństwa na etapie zakupu i odbioru.
6. Checklista po zakończeniu projektu
Przed złożeniem rozliczenia i zamknięciem projektu warto przejść krótką checklistę.
Czy raport z audytu jest podpisany przez osobę z właściwymi kwalifikacjami?
Czy ankieta dojrzałości została przygotowana dla JST i właściwych jednostek podległych?
Czy protokoły odbioru są kompletne i oznaczone zgodnie z wymaganiami programu?
Czy faktury i płatności są uporządkowane?
Czy sprzęt przekazany jednostkom podległym ma umowy użyczenia lub inne dokumenty przekazania?
Czy wiadomo, kto odpowiada za utrzymanie efektów przez kolejne lata?
Czy licencje, wsparcie i odnowienia mają zaplanowany budżet?
Czy procedury, rejestry i polityki są aktualne?
Czy zalecenia z audytu mają właścicieli i terminy realizacji?
Czy kierownictwo ma krótką informację o stanie projektu i ryzykach po jego zakończeniu?
Jeżeli na część pytań odpowiedź brzmi „nie wiem”, to znaczy, że projekt nie jest jeszcze domknięty organizacyjnie.
Podsumowanie
Schemat grantowy, pkt 14 określa zakończenie projektu jako akceptację końcowego rozliczenia przez Operatora. Po zakończeniu zakupów sprawdź osobno status realizacji, rozliczenia i okres utrzymania efektów.
Przypisz właścicieli utrzymania, terminy przeglądów i budżet. Zapisuj wyniki oraz sposób wykonania zaleceń z audytu. Moduły SamorządIT mogą pomóc przygotować dokumentację; zakup nie potwierdza rozliczenia ani kwalifikowalności wydatku.
Źródła i zakres zaleceń
Sprawdzenie źródeł: 1 października 2026 r. Użyto podlinkowanego regulaminu, schematu i wzoru umowy CPPC z 16 czerwca 2026 r. oraz FAQ z 1 czerwca 2026 r. Kwalifikowalność konkretnego wydatku wymaga sprawdzenia umowy i jego dokumentów. Przegląd kwartalny i dobór modułów są zaleceniami autora.